
Penipu menghantar fail aplikasi dan fail program yang mengambil alih telefon atau komputer yang membukanya, contohnya fail “jemputan kahwin” atau “jejak bungkusan” yang sebenarnya aplikasi Android. Apabila pelanggan menghantar fail sebegini, atau pautan yang memuat turun fail sebegini, Mampu AI menandakannya dalam perbualan dan memberitahu pasukan. Pelanggan sebenar juga menghantar fail ini, jadi ia hanya memberi amaran: tiada apa yang disekat, tiada label ditambah dan ejen AI anda terus menjawab.
Jenis fail yang dikira ialah aplikasi Android (apk, xapk, apks), program dan skrip Windows (exe, msi, msix, appx, scr, com, pif, cpl, bat, cmd, js, jse, vbs, vbe, wsf, wsh, hta, ps1, reg, inf, chm, msc, jar, xll, one), fail pintasan (lnk, url, scf), imej cakera (iso, img, vhd, vhdx), pemasang Mac (dmg, pkg) dan arkib (zip, rar, 7z, cab). Gambar, nota suara, video, PDF, fail Word dan Excel, halaman web dan imej SVG tidak pernah dikira.
Amaran dalam perbualan
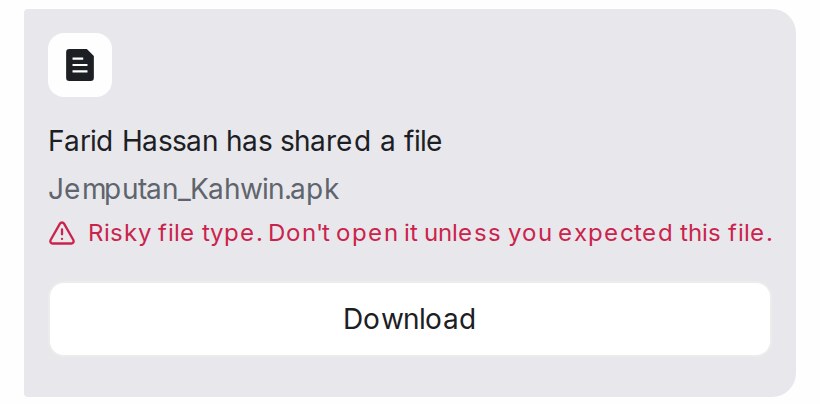
Fail berisiko memaparkan Risky file type. Don’t open it unless you expected this file. di bawah namanya. Amaran ini dipaparkan untuk fail yang dihantar sendiri dan untuk fail yang dihantar bersama kapsyen.
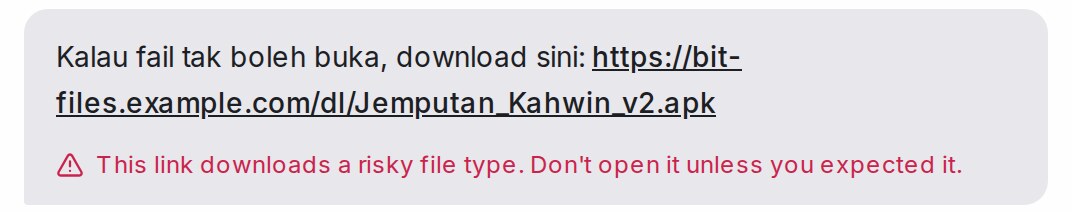
Mesej dengan pautan yang terus menuju ke salah satu fail ini memaparkan This link downloads a risky file type. Don’t open it unless you expected it. Pautan biasa, seperti halaman kedai, peta atau PDF, tidak memaparkan apa-apa. Pautan pendek yang menyembunyikan nama fail tidak dapat disemak, jadi berhati-hati dengan sebarang pautan muat turun yang tidak dijangka.
Notis dalam My Inbox
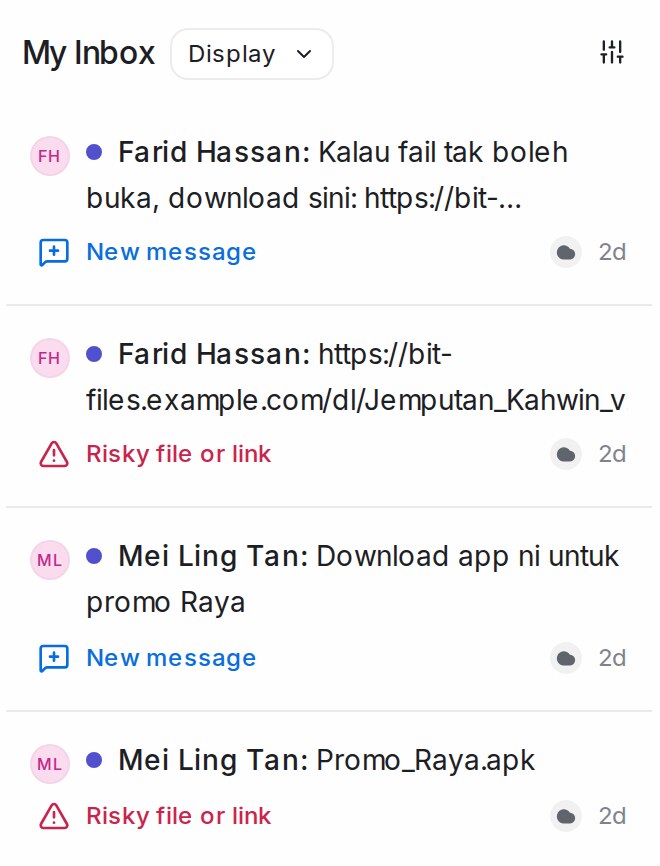
Ejen yang ditugaskan kepada perbualan dan setiap admin menerima entri Risky file or link dalam My Inbox yang menamakan fail atau pautan itu. Jika tiada sesiapa ditugaskan, hanya admin yang menerimanya. Entri ini kekal di sebelah entri New message perbualan itu; fail atau pautan berisiko yang lebih baharu dalam perbualan yang sama menggantikannya. Membuka perbualan menandakannya sebagai sudah dibaca, dan amaran kekal pada fail.
Terima melalui e-mel atau push
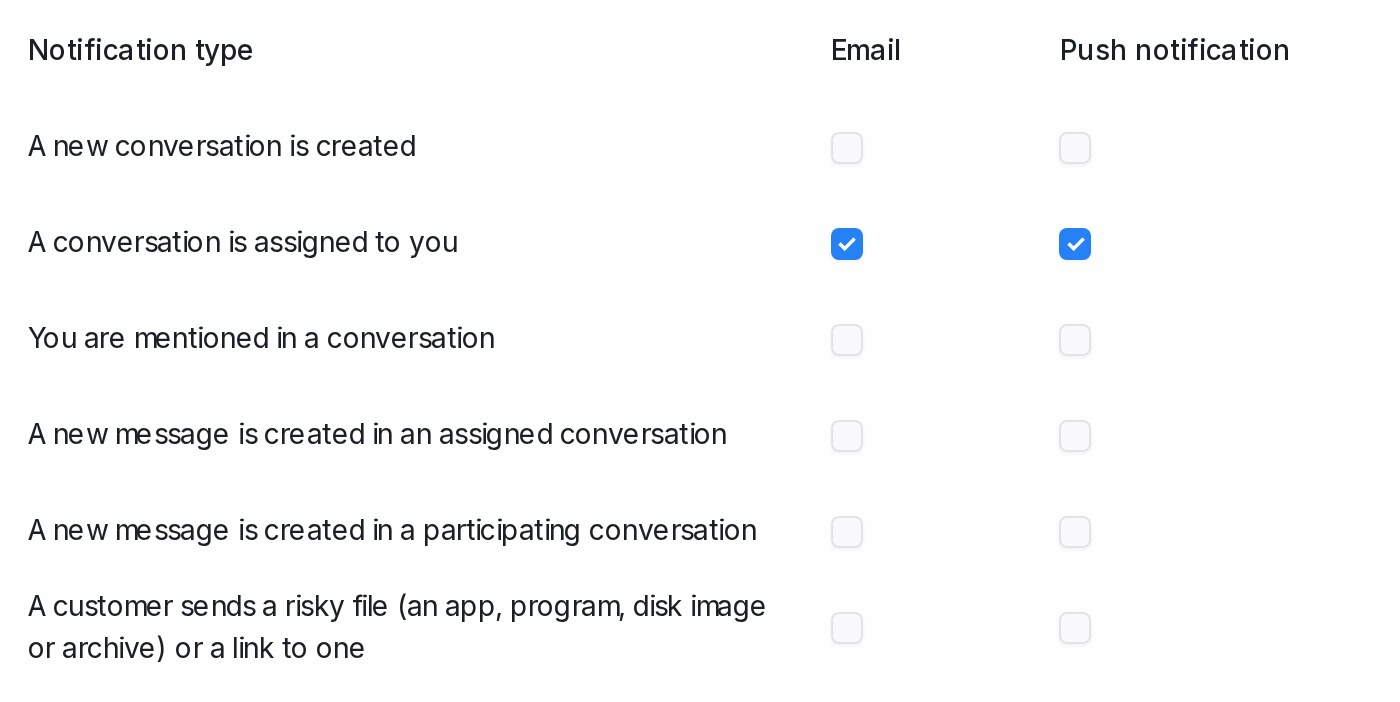
Notis ini hanya dipaparkan dalam My Inbox sehingga anda memilih sebaliknya. Untuk turut menerimanya melalui e-mel atau sebagai pemberitahuan push, buka tetapan profil anda, cari A customer sends a risky file (an app, program, disk image or archive) or a link to one di bawah Notification preferences dan tandakan Email atau Push notification. Setiap orang menetapkannya sendiri.
Apa yang perlu dibuat
- Jangan buka atau muat turun fail itu pada telefon atau komputer kerja.
- Tanya pelanggan apakah fail itu, dalam perbualan.
- Jika anda memang menjangkanya, contohnya zip dokumen pelanggan sendiri, bukanya pada peranti yang boleh dipadam, atau minta PDF atau gambar sebagai ganti.
- Jika nombor pelanggan kelihatan digodam, beritahu mereka; mereka mungkin tidak tahu WhatsApp mereka sedang menghantar fail.
Jika nombor WhatsApp anda sendiri mula menghantar fail sebegini kepada pelanggan, itu amaran yang berbeza. Lihat Apabila nombor WhatsApp anda mungkin digodam.