
诈骗者会发送应用文件和程序文件,打开它的手机或电脑就会被控制,例如一个“婚礼请柬”或“包裹追踪”文件,其实是一个 Android 应用。当客户发送这类文件,或发送能下载这类文件的链接时,Mampu AI 会在会话里标出来并通知团队。真实客户也会发送这类文件,所以这只是警告:不会拦截任何东西,不会加标签,你的 AI 智能体也会继续回复。
会被计算的文件类型有 Android 应用(apk、xapk、apks)、Windows 程序和脚本(exe、msi、msix、appx、scr、com、pif、cpl、bat、cmd、js、jse、vbs、vbe、wsf、wsh、hta、ps1、reg、inf、chm、msc、jar、xll、one)、快捷方式文件(lnk、url、scf)、磁盘映像(iso、img、vhd、vhdx)、Mac 安装包(dmg、pkg)和压缩包(zip、rar、7z、cab)。照片、语音消息、视频、PDF、Word 和 Excel 文件、网页和 SVG 图片一律不计算。
会话里的警告
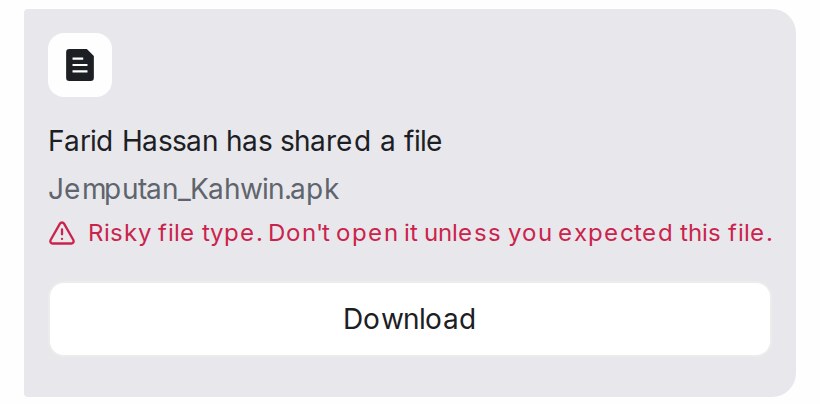
有风险的文件会在文件名下方显示 Risky file type. Don’t open it unless you expected this file.。单独发送的文件和带说明文字发送的文件都会显示这个警告。
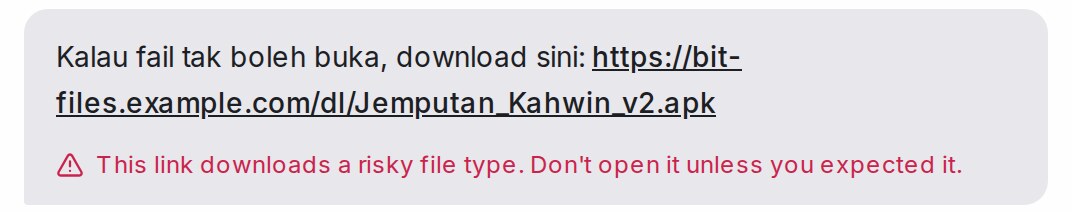
如果消息里的链接直接指向这类文件,会显示 This link downloads a risky file type. Don’t open it unless you expected it.。普通链接,例如商店页面、地图或 PDF,不会显示任何警告。隐藏文件名的短链接无法检查,所以对任何意料之外的下载链接都要小心。
My Inbox 里的通知
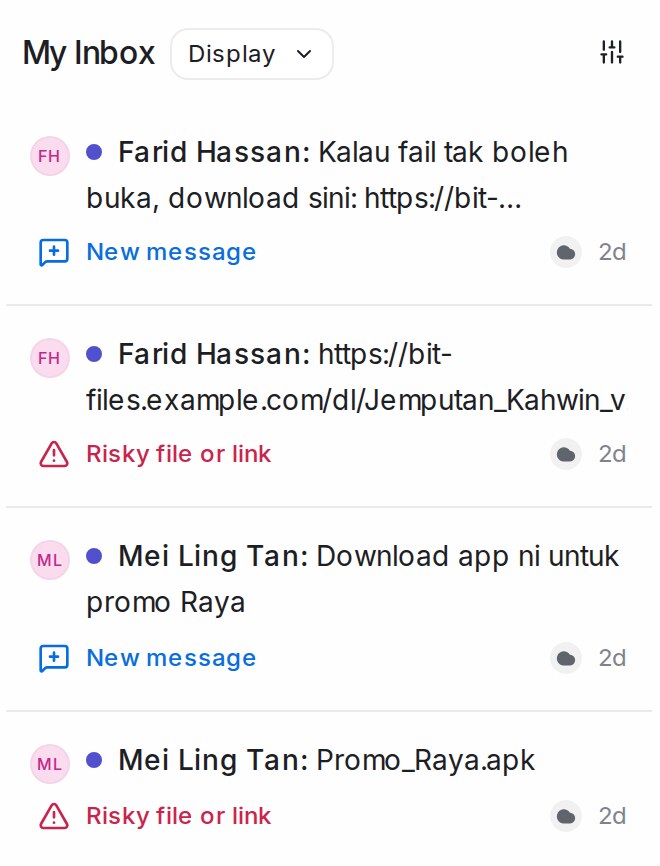
负责该会话的客服和每位管理员都会在 My Inbox 收到一条 Risky file or link 条目,并写明文件名或链接。如果会话没有分配给任何人,只有管理员会收到。这条通知会和该会话的 New message 条目并列显示;同一会话里更新的有风险文件或链接会替换它。打开会话会把它标为已读,文件上的警告仍然保留。
通过邮件或推送接收
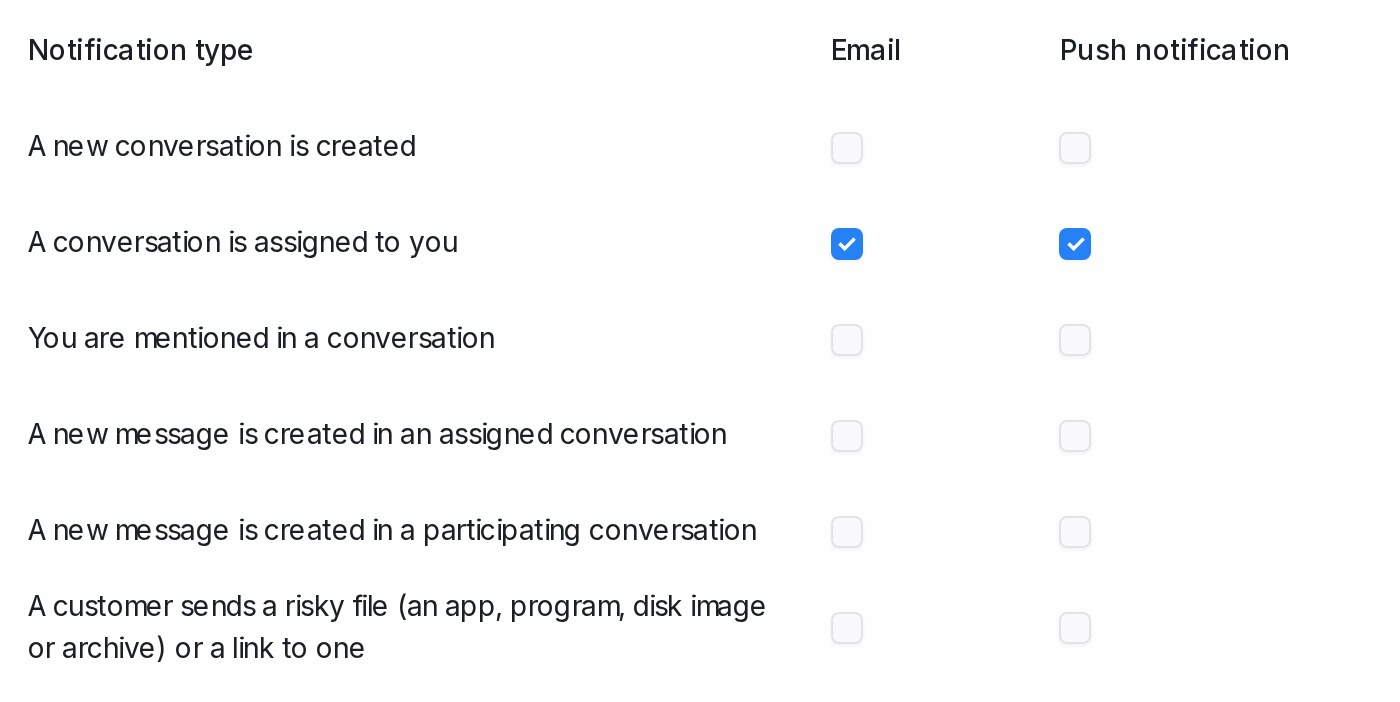
在你另行设置之前,这条通知只出现在 My Inbox。如果也想通过邮件或推送通知接收,打开你的个人资料设置,在 Notification preferences 下找到 A customer sends a risky file (an app, program, disk image or archive) or a link to one,勾选 Email 或 Push notification。每个人各自设置。
该怎么做
- 不要在工作用的手机或电脑上打开或下载这个文件。
- 在会话里问客户这是什么文件。
- 如果这是你预期中的文件,例如客户自己打包的文件压缩包,请在可以清空的设备上打开,或者请客户改发 PDF 或照片。
- 如果客户的号码看起来被盗用了,告诉他们;他们可能不知道自己的 WhatsApp 正在发送文件。
如果是你自己的 WhatsApp 号码开始向客户发送这类文件,那是另一种警报。参见 WhatsApp 号码可能被盗用时。